 欢欢@盖世汽车供应链
 悠悠@盖世汽车
 豆豆@盖世汽车


革新汽车网络安全:VicOne和ASRG团队提供全面汽车威胁情报
盖世汽车讯 6月13日,汽车网络安全解决方案提供VicOne和专注于推进汽车安全行业的非营利组织汽车安全研究集团(ASRG)宣布将紧密合作,以提供涵盖最全面的汽车威胁情报,从而协助车辆网络安全漏洞的发现与修复。VicOne和ASRG已共同启动一个专用数据库AutoVulnDB,供OEM、供应商及行业其他参与者发现并修复网络安全漏洞,并确保未来联网车辆的移动安全。
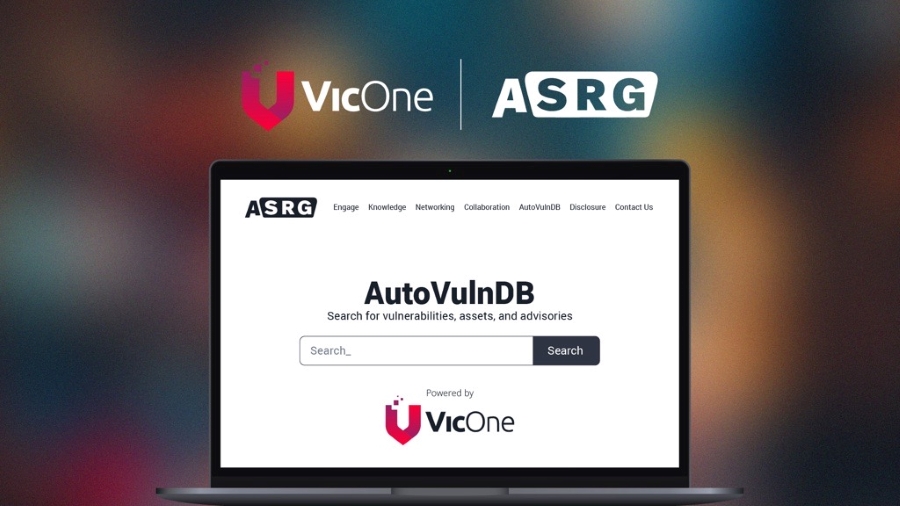
图片来源:VicOne
VicOne和ASRG的新数据库为汽车网络安全设定了标准。AutoVulnDB补充并扩展了美国国家漏洞数据库(National Vulnerability Database,NVD)和美国通用漏洞及弱点数据库(MITRE CVE)提供的现有基础框架,针对汽车产业的特殊性,进一步提供系统上下文和情境数据。AutoVulnDB确定每个漏洞的风险级别,使汽车行业所有领域的决策者更容易使用,方便他们做出更好、更快的业务和开发决策,并抵御甚至防止网络攻击。AutoVulnDB与全球最大非限定厂商ZDI漏洞悬赏计划一起提供最全面的漏洞情报覆盖。
ASRG创始人John Heldreth表示:“我们感谢VicOne在创建车辆专属AutoVulnDB CVE数据库方面的支持和行业领先的专业知识。这是跨出的第一步,也是一项需要持续进行的工作,因为网络攻击永远不会停止,且情况只会加剧。我们鼓励业内专业人士、网络安全专家和研究人员加入探索这个数据库,透过报告他们的发现来参与并持续增进数据库丰富度。AutoVulnDB是由非营利组织所创建,仅用于提高汽车网络安全性。这数据库的开发源自一个社群的支持,我们需要您的回馈、贡献和想法,一同将目前的初版数据库提升到一个新的水平。”
随着全球联网汽车普及,汽车生态系统复杂度大幅增加,仅仅2023年上半年,全球就通报了200多个漏洞,其中包括影响多个汽车品牌的关键中央处理器(CPU)缺陷,汽车产业网络安全面临的威胁正在迅速增加。漏洞通报适用于各种联网汽车组件和系统,包括车载信息娱乐系统(IVI)、操作系统(OS)和电动车充电器(EV charger)等。维护汽车产业网络安全的原则之一是在车辆上市之前就识别出并且消除数字威胁和以前未知的漏洞。借助AutoVulnDB,VicOne和ASRG为各公司提供更多可能,为公众提供更安全的产品。
VicOne执行长郑奕立表示:“及时、全面性的漏洞侦测和修复对汽车产业的重要性,值得反复不断地强调。VicOne已累积多年并能提供专业坚实的汽车威胁情报,涵盖范围从以往未知的网络问题到已知但尚未解决的网络问题。透过与ASRG的合作,我们希望长期耕耘创建一个强大的小区,以持续协作、共同改善汽车网络安全。”
AutoVulnDB的主要功能包括:
用户友好的可搜索界面,旨在轻松访问相关漏洞信息;
前端和后端开发,确保顺畅的用户体验;
强大的数据管道结合质量检查和丰富流程,确保信息的可靠性以及可操作性;
ASRG提供的现有汽车安全情报的连结。


